
Warum SONiC den modernen Netzwerkbetrieb revolutioniert
Als Netzwerktechniker, der jahrelang mit verschiedenen Netzwerkbetriebssystemen gearbeitet hat, habe ich aus erster Hand erfahren, wie sich SONiC (Software for Open Networking in the Cloud) zu einem Wendepunkt in der modernen Vernetzung von Rechenzentren entwickelt hat. Nachdem ich meinen CCIE erworben und an Unternehmensnetzwerken aller Größen gearbeitet habe, weiß ich nun zu schätzen, was SONiC wirklich von herkömmlichen, proprietären NOSs unterscheidet. Heute möchte ich drei wichtige Vorteile nennen, die SONiC für zukunftsorientierte Unternehmen besonders interessant machen.
Containerisierung: Die monolithische Form durchbrechen
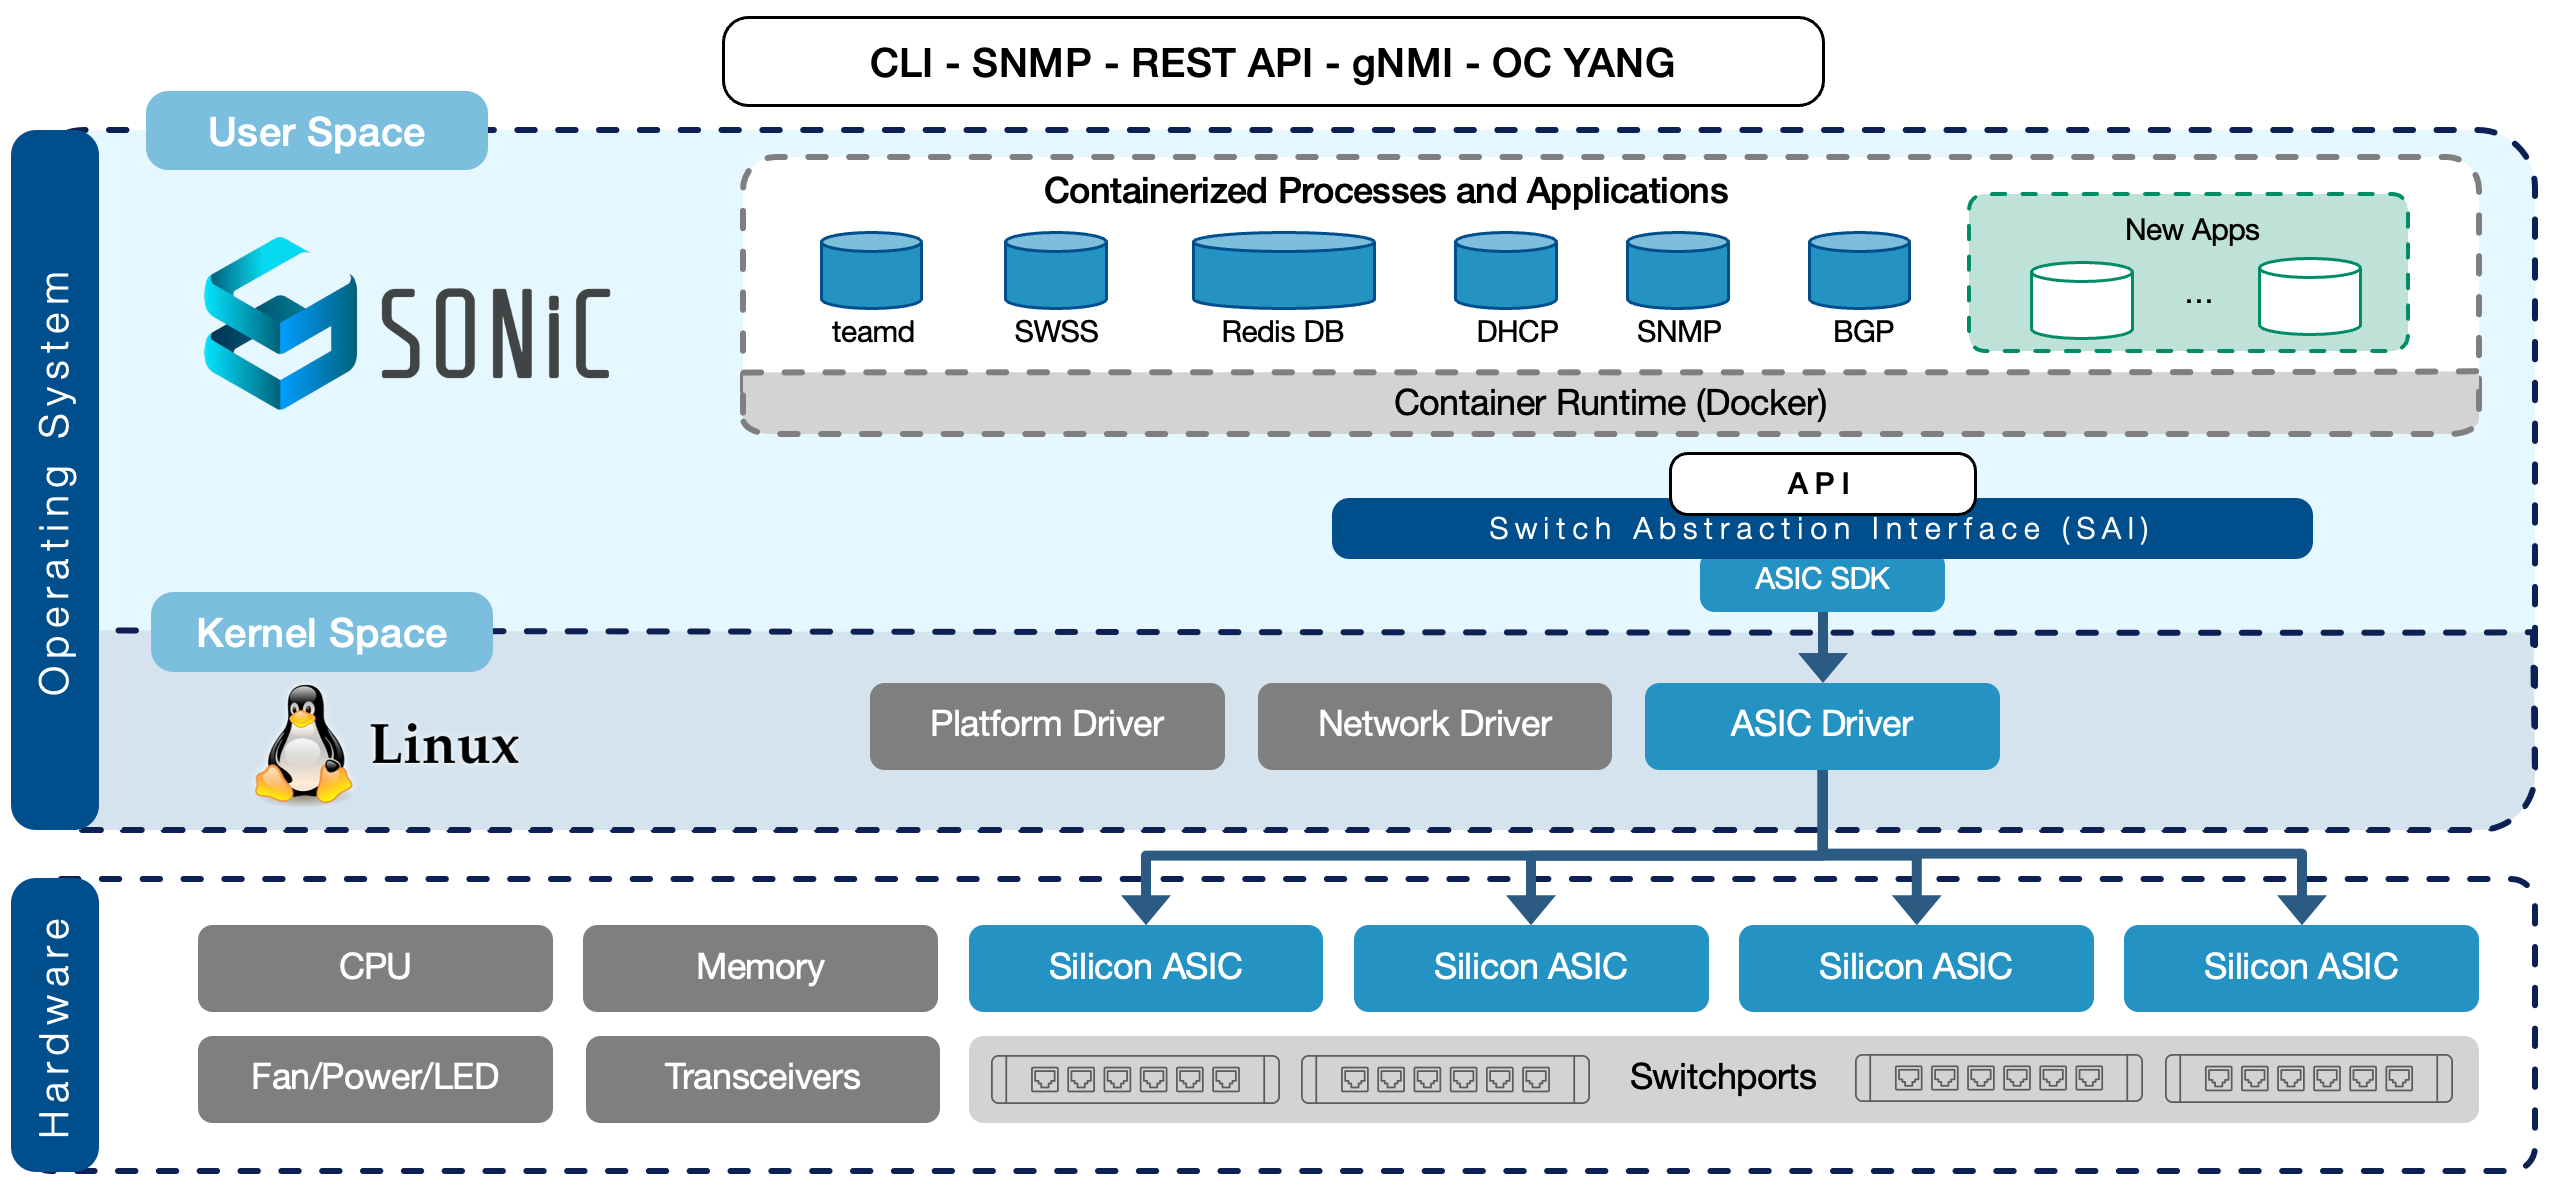
Herkömmliche Netzwerkbetriebssysteme waren in der Vergangenheit monolithische Gebilde - eng gekoppelte, voneinander abhängige Komponenten, die gemeinsam aufgerüstet werden müssen, was im Betrieb Kopfzerbrechen bereitet und die Fehlerhäufigkeit erhöht. SONiC bricht dieses Modell durch seine containerisierte Architektur grundlegend auf.
Jede Netzwerkfunktion in SONiC läuft in einem eigenen Container, der eine echte Trennung zwischen den Prozessen ermöglicht. Diese Architektur bedeutet, dass der Routing-Protokoll-Daemon, die Switch Abstraction Interface (SAI) und die Verwaltungsdienste alle voneinander isoliert sind. Wenn wir BGP patchen müssen, können wir nur diesen Container aktualisieren, ohne dass andere Dienste gestört werden oder das System komplett neu geladen werden muss.
Nach meiner Erfahrung beim Einsatz von SONiC in Produktionsumgebungen hat diese Containerisierung unsere Fähigkeit, die Netzwerkstabilität aufrechtzuerhalten, dramatisch verbessert. Als zum Beispiel ein Fehler in unserer OSPF-Implementierung entdeckt wurde, konnten wir nur diesen speziellen Container auf eine frühere Version zurücksetzen, während alles andere unangetastet blieb. Mit unserem früheren NOS hätte dies ein komplettes Downgrade des gesamten Switch-Betriebssystems erfordert.
Die containerbasierte Architektur bietet auch einen eleganten Ansatz für die Ressourcenzuweisung und -überwachung. Jedem Container können spezifische CPU- und Speicherbeschränkungen zugewiesen werden, wodurch verhindert wird, dass eine einzelne Netzwerkfunktion bei unerwarteten Ereignissen die Systemressourcen monopolisiert. Dies hat sich bei der Fehlersuche als unschätzbar wertvoll erwiesen, wenn wir analysieren mussten, warum sich ein bestimmter Dienst abnormal verhielt.
Automation-First-Ansatz: APIs auf dem Weg nach unten
Wenn es Ihnen wie mir geht, haben Sie unzählige Stunden in CLI-Schnittstellen verbracht, um Geräte manuell zu konfigurieren, eines nach dem anderen. SONiC stellt eine klare Abkehr von diesem Betriebsmodell dar, indem es die Automatisierung in den Mittelpunkt stellt.
SONiC verwendet eine Redis-Datenbank als zentrale Quelle für Konfigurations- und Statusinformationen. Dieser datenbankzentrierte Ansatz bedeutet, dass jede Konfigurationsänderung, egal ob sie über CLI, SNMP oder API-Aufrufe erfolgt, letztlich dieselbe Datenbank aktualisiert. Dies sorgt für eine beispiellose Konsistenz über alle Verwaltungsschnittstellen hinweg und verhindert die "Konfigurationsabweichung", die viele Netzwerke plagt.
Die REST-API-Unterstützung in SONiC ist umfassend und ermöglicht alles von der grundlegenden Schnittstellenkonfiguration bis zur komplexen BGP-Richtlinienmanipulation. Noch wichtiger ist, dass diese APIs nicht nachträglich hinzugefügt wurden - sie sind die primäre Schnittstelle, die das System selbst verwendet. Dieser Ansatz stellt sicher, dass die APIs robust, gut gewartet und leistungsfähig bleiben.
In der Umgebung meines Teams haben wir diese API-First-Architektur genutzt, um CI/CD-Pipelines für Netzwerkänderungen zu erstellen. Wenn ein Entwickler eine Pull-Anforderung mit Änderungen an der Netzwerkkonfiguration einreicht, testet unsere Automatisierung diese Änderungen in einer SONiC-Testumgebung, bevor sie in der Produktion bereitgestellt werden. Dies hat unsere Fehlerquote bei Änderungen um über 60% reduziert und unsere Bereitstellungsgeschwindigkeit beschleunigt.
Darüber hinaus bedeutet die native Unterstützung von SONiC für branchenübliche Automatisierungstools wie Ansible und Terraform, dass Sie das Rad nicht neu erfinden müssen. Die von der Community gepflegten Module sind umfassend und werden regelmäßig aktualisiert, so dass Sie SONiC-Geräte mit minimalem Aufwand in Ihre bestehenden Automatisierungs-Frameworks integrieren können.
Funktionen der Enterprise-Klasse ohne Vendor Lock-In
Der vielleicht bemerkenswerteste Aspekt von SONiC ist die Bereitstellung von Funktionen in Unternehmensqualität durch ein Open-Source-Modell. Im Gegensatz zu proprietären Alternativen läuft SONiC auf Hardware von mehreren Anbietern, darunter Arista, Cisco, Dell, Juniper, Mellanox und vielen White-Box-Herstellern.
Der Funktionsumfang ist beeindruckend und wird ständig erweitert:
- Umfassende Unterstützung für Routing-Protokolle (BGP, OSPF, IS-IS)
- Erweiterte Funktionen wie EVPN, VXLAN und VRF
- Deep-Buffer-Unterstützung für Rechenzentrumsanwendungen
- Robuste QoS-Mechanismen
- Detaillierte Telemetrie- und Überwachungsfunktionen
Nachdem ich SONiC in Produktionsumgebungen eingesetzt habe, war ich besonders von seiner EVPN-Implementierung beeindruckt. Wir haben kürzlich ein mandantenfähiges Rechenzentrum von einer proprietären Lösung auf SONiC migriert, und die EVPN-Funktionen haben sich als mehr als ausreichend für unsere komplexen Overlay-Anforderungen erwiesen.
Besondere Erwähnung verdienen die Telemetriefunktionen. SONiC exportiert umfangreiche, strukturierte Daten über den Gerätezustand und die Leistung über gNMI- und Kafka-Schnittstellen. Dies ermöglicht die Integration mit modernen Observabilitätsplattformen und ermöglicht Echtzeit-Netzwerkanalysen, die bisher nur in teuren, geschlossenen Ökosystemen verfügbar waren.
Das Besondere an diesen Funktionen ist, dass sie durch offene, von der Community betriebene Entwicklung implementiert werden. Als wir in der BGP-Implementierung eine Schwachstelle entdeckten, die sich auf unsere spezifischen Verkehrsmuster auswirkte, konnten wir der Community einen Fix zur Verfügung stellen, anstatt darauf zu warten, dass ein Anbieter das Problem anerkennt und einen Patch nach seinem Zeitplan entwickelt.
Schlussfolgerung: Die Zukunft der Netzwerkbetriebssysteme
Nachdem ich jahrelang mit proprietären Netzwerkbetriebssystemen gearbeitet habe, hat mich meine Erfahrung mit SONiC davon überzeugt, dass es die Zukunft der Vernetzung von Rechenzentren darstellt. Die containerisierte Architektur bietet Flexibilität und Ausfallsicherheit, die Automatisierungsfunktionen beschleunigen den Betrieb und reduzieren gleichzeitig Fehler, und der Funktionsumfang ist mit kommerziellen Alternativen konkurrenzfähig, ohne dass die Anbieter gebunden sind.
Auch wenn SONiC noch nicht für jede Umgebung geeignet ist (Campus-Netzwerke und einige spezialisierte Service-Provider-Funktionen sind nach wie vor eine Herausforderung), lassen das schnelle Entwicklungstempo und die wachsende Gemeinschaft vermuten, dass seine Anwendbarkeit im Laufe der Zeit nur zunehmen wird.
Unternehmen, die ihre Netzwerkinfrastruktur modernisieren und gleichzeitig die Bindung an einen bestimmten Anbieter vermeiden wollen, sollten SONiC ernsthaft in Betracht ziehen. Es gibt zwar eine Lernkurve, aber die betrieblichen Vorteile sind beträchtlich und die Unterstützung der Community wird immer besser. Da immer mehr Netzwerkexperten mit Container-basierten Architekturen und Infrastructure-as-Code-Praktiken vertraut werden, wird der SONiC-Ansatz zunehmend zur erwarteten Norm und nicht zur Ausnahme werden.
Josh Saul
Senior Vice President – Product
Josh Saul has pioneered open source network solutions for more than 25 years. As an architect, he built core networks for GE, Pfizer and NBC Universal. As an engineer at Cisco, Josh advised customers in the Fortune 100 financial sector and evangelized new technologies to customers. More recently, Josh led marketing and product teams at VMware (acquired by Broadcom), Cumulus Networks (acquired by NVIDIA), and Apstra (acquired by Juniper).


